
Business · AI Security Gateway
内部ネットワークに設置する
ハードウェア型AIゲートウェイ
内部ネットワークに設置するハードウェア連動型AIゲートウェイ
AIセキュリティゲートウェイは、お客様の内部ネットワークに設置するハードウェアアプライアンス型のAIゲートウェイです。AIリクエストはこの機器を通り、認証・マスキング・利用および監査の記録を経てから外部へ送られます。
外部のクラウドゲートウェイを経由しない構成が必要な組織のための方式です。オンプレミスのsLLM・ローカルモデルと組み合わせると、個人情報・機密に分類されたリクエストはローカル処理に固定し、許可されたリクエストは同じ予算・セキュリティポリシーのもとで外部モデルへ送ります。
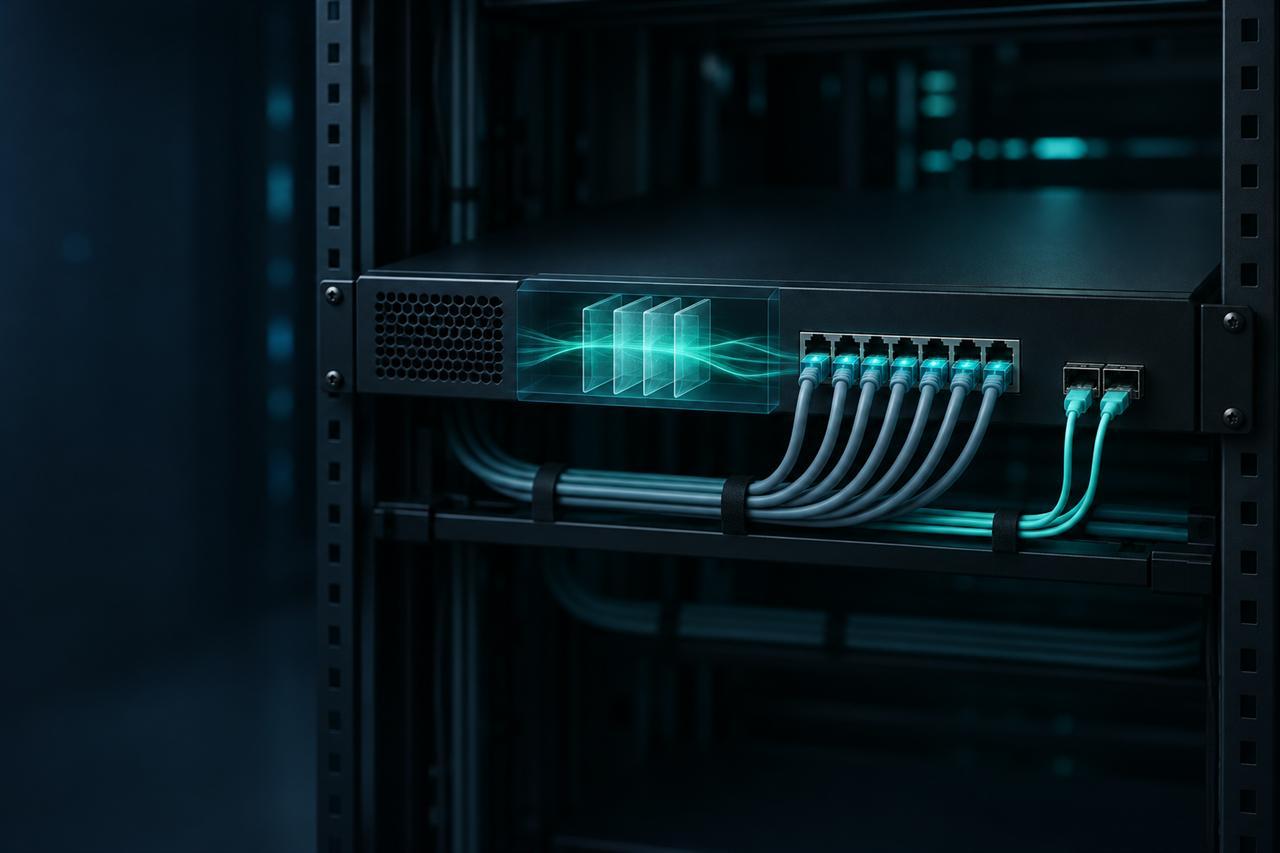
- お客様の内部ネットワークに設置するハードウェアアプライアンス。AIリクエストは外部へ出る前に、まず機器を通ります。
- 機器を通るリクエストを認証し、利用量と監査の記録を残します。
- 外部モデルへ送信する前に、韓国の住民登録番号は常にマスキングし、個人情報(PII)のマスキングと機密ブロックルールを適用します。
- プロンプトインジェクションを検知し、ワークスペースごとに機密度レベルを設定します。
- オンプレミスのsLLM・ローカルモデルと組み合わせ、個人情報・機密に分類されたリクエストをローカル処理に固定します。
- ローカル・外部の利用量、予算、監査記録を、同じ管理コンソールとレポートで確認できます。
外部へ出る前に、内部ネットワークで処理します。
外部のクラウドゲートウェイを経由しない構成が必要な組織があります。AIセキュリティゲートウェイは、統制のポイントをクラウドではなく、お客様の内部ネットワークにある機器に置きます。
クラウド経由の制約
外部のクラウドゲートウェイを経由する構成を採りにくい組織があります。
送信前の確認不足
個人情報や機密を含むリクエストが、確認されないまま外部モデルへ送られることがあります。
一つだけの処理経路
機密度の異なるリクエストを一つの経路だけに送ると、ローカルと外部モデルの使い分けが難しくなります。
分散した記録
ローカルAIと外部AIの利用・予算・監査の記録が、別々の場所に残ります。
機器を置くこととポリシーで運用することは別物です。
設置して終わりではありません。まず環境を確認し、ローカルと外部を同じポリシーで運用する必要があります。機器の仕様、設置範囲、日程、費用は、環境を確認したうえで別途協議し、お見積りをご案内します。
環境の確認
データ分類・ネットワーク・ユーザー・用途を確認し、構成とお見積りを提案します。
導入すると、こう変わります。
外部のクラウドゲートウェイを経由せずに、AIリクエストを認証・マスキング・記録しながら運用できます。
機密性の高いリクエストはローカルで、許可されたリクエストは外部モデルで。一つのポリシーで使い分けます。
ローカルと外部のAIの利用・予算・監査の根拠が、一つのコンソールに集まります。
相談から定着まで、5つのステップで。
診断・相談
現在のAI利用状況・規制要件を診断し、導入範囲を定めます。
パイロット・PoC
実務を使った小規模な検証で、効果とリスクを確認します。
構築・連携
サーバー・ゲートウェイ・ルーティングを構成し、既存システムと連携します。
社内教育
実務担当者向けに利用・運用研修を行い、社内定着を支援します。
運用・定着
予算・セキュリティ・監査を共に運用し、実務に根づくまで支援します。
AIセキュリティゲートウェイに関するよくある質問
Q1.AIセキュリティゲートウェイとは何ですか?
Q2.マネージドAIゲートウェイとの違いは何ですか?
Q3.リクエストに含まれる個人情報や機密はどのように処理されますか?
Q4.導入はどのような流れで進みますか?
Q5.機器の仕様と料金はどのようになっていますか?
あわせてご覧ください
- 企業向け生成AI統合プラットフォーム
クラウド・オンプレミス・セキュリティゲートウェイを企業環境に合わせて束ねる構成
- マネージドAIゲートウェイ
機器の設置ではなく、UAG.IMが運用を担うマネージドサービス
- オンプレミスAIサーバー
セキュリティゲートウェイと組み合わせる、内部ネットワークのローカルモデル基盤
- AI利用量・予算管理(AIMS)
席・予算・利用量と監査ログを一つの画面で管理
まずはご相談から
AI導入を、次の一歩へ。
アカウントからセキュリティまで、
運用を任せて始めませんか。
ゲートウェイ導入は、ソフトウェアの購入だけでは完結しません。
組織のダッシュボードで透明性のある管理を。
初回相談で利用人数と要件を確認し、導入範囲・日程をご案内します。
セットアップは通常1~3営業日です。