
Business · AI Security Gateway
내부망에 설치하는
HW 연동 AI 보안게이트웨이
내부망에 설치하는 HW 연동형 AI 게이트웨이 어플라이언스
AI 보안게이트웨이는 고객 내부망에 직접 설치하는 하드웨어 어플라이언스형 AI 게이트웨이입니다. AI 요청은 이 장비를 지나며 인증과 마스킹, 사용·감사 기록을 거친 뒤 외부로 나갑니다.
외부 클라우드 게이트웨이를 경유하지 않는 구성이 필요한 조직을 위한 방식입니다. 온프레미스 sLLM·로컬 모델과 결합하면 개인정보·기밀로 분류된 요청은 로컬 처리로 고정하고, 허용된 요청은 같은 예산·보안 정책 아래 외부 모델로 보냅니다.
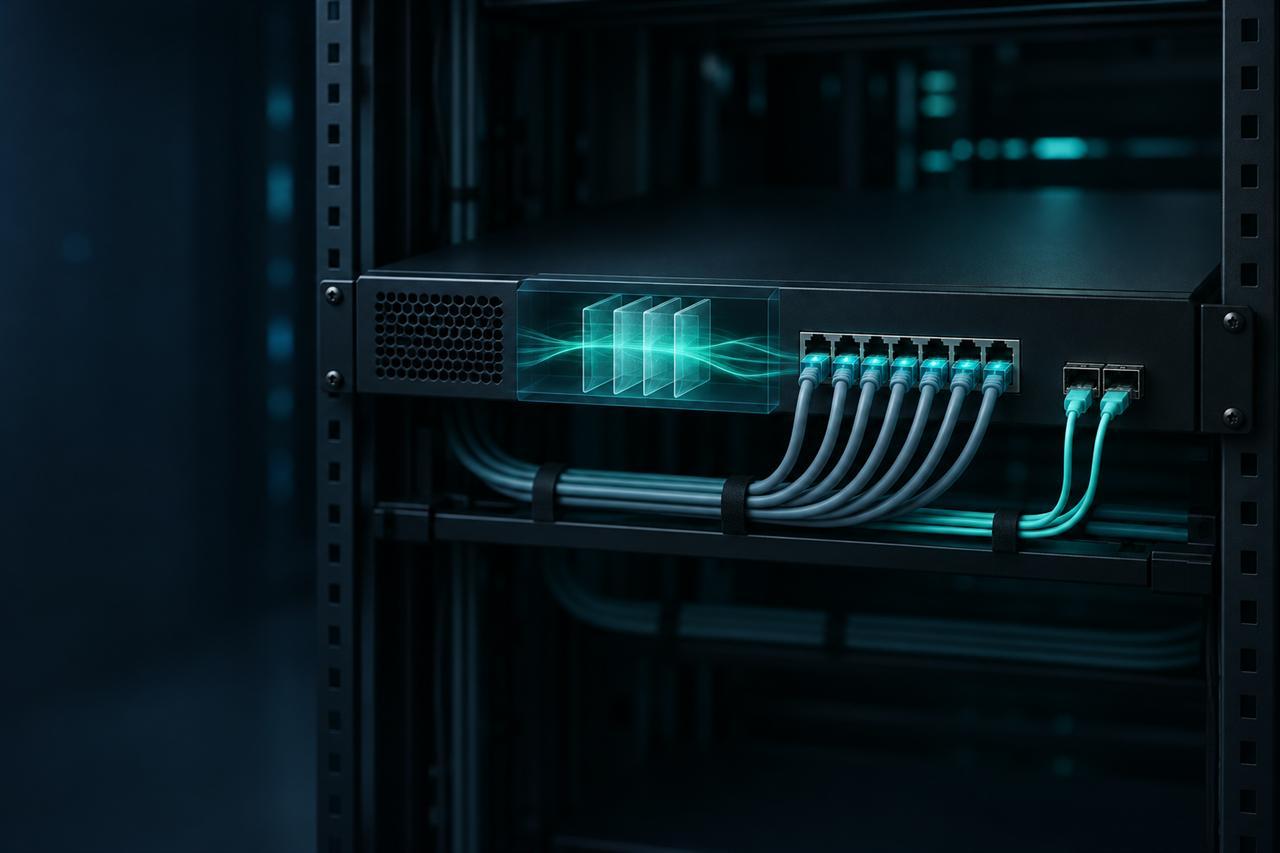
- 고객 내부망에 설치하는 하드웨어 어플라이언스 — AI 요청이 외부로 나가기 전에 장비를 먼저 지납니다.
- 장비를 지나는 요청을 인증하고, 사용량과 감사 기록을 남깁니다.
- 외부 모델로 나가기 전 주민등록번호는 항상 마스킹하고, 개인정보(PII) 마스킹과 기밀 차단 규칙을 적용합니다.
- 프롬프트 인젝션을 탐지하고, 워크스페이스별로 민감도 등급을 지정합니다.
- 온프레미스 sLLM·로컬 모델과 결합해, 개인정보·기밀로 분류된 요청을 로컬 처리로 고정합니다.
- 로컬·외부 사용량과 예산, 감사 기록을 같은 관리 콘솔과 리포트에서 확인합니다.
외부로 나가기 전, 내부망에서 먼저 처리합니다.
외부 클라우드 게이트웨이를 경유하지 않는 구성이 필요한 조직이 있습니다. AI 보안게이트웨이는 통제 지점을 클라우드가 아니라 고객 내부망의 장비에 둡니다.
클라우드 경유 제약
외부 클라우드 게이트웨이를 거치는 구성을 쓰기 어려운 조직이 있습니다.
전송 전 확인 공백
개인정보와 기밀이 섞인 요청이 확인 없이 외부 모델로 나갈 수 있습니다.
한 가지 처리 경로
민감도가 다른 요청을 한 경로로만 보내면 로컬과 외부 모델을 나눠 쓰기 어렵습니다.
흩어진 기록
로컬 AI와 외부 AI의 사용·예산·감사 기록이 서로 다른 곳에 남습니다.
장비를 놓는 것과 정책대로 운영하는 것은 다릅니다.
설치로 끝나는 일이 아닙니다. 환경을 먼저 확인하고, 로컬과 외부를 같은 정책으로 운영해야 합니다. 장비 사양과 설치 범위, 일정, 비용은 환경 확인 후 별도로 협의해 견적을 안내합니다.
환경 확인
데이터 분류·네트워크·사용자·용도를 확인한 뒤 구성과 견적을 제안합니다.
도입하면 이렇게 달라집니다.
외부 클라우드 게이트웨이를 경유하지 않고도 AI 요청을 인증·마스킹·기록하며 운영합니다.
민감한 요청은 로컬에서, 허용된 요청은 외부 모델에서 — 하나의 정책으로 나눠 처리합니다.
로컬과 외부 AI의 사용·예산·감사 근거가 한 콘솔에 모입니다.
상담부터 정착까지, 다섯 단계로.
진단·상담
현재 AI 사용 현황과 규제 요건을 진단하고 도입 범위를 정합니다.
파일럿·PoC
실제 업무로 소규모 검증을 돌려 효과와 리스크를 확인합니다.
구축·연동
서버·게이트웨이·라우팅을 구성하고 기관 시스템에 연동합니다.
사내 교육
실무 담당자를 대상으로 사용법·운영 교육을 진행해 내부에 정착시킵니다.
운영·정착
예산·보안·감사를 함께 운영하며 실무에 자리 잡을 때까지 지원합니다.
AI 보안게이트웨이, 자주 묻는 질문
Q1.AI 보안게이트웨이는 무엇인가요?
Q2.관리형 AI 게이트웨이와 무엇이 다른가요?
Q3.요청에 담긴 개인정보와 기밀은 어떻게 처리되나요?
Q4.도입은 어떤 순서로 진행되나요?
Q5.장비 사양과 가격은 어떻게 되나요?
함께 보면 좋은 페이지
- 기업 생성형 AI 통합 플랫폼
클라우드·온프레미스·보안게이트웨이를 기업 환경에 맞춰 묶는 구성
- 관리형 AI 게이트웨이
장비 설치 대신 UAG.IM이 운영을 맡는 관리형 서비스
- 온프레미스 AI 서버
보안게이트웨이와 결합하는 내부망 로컬 모델 인프라
- AI 사용량·예산 관리(AIMS)
좌석·예산·사용량과 감사 로그를 한 화면에서 관리
Start with consultation
AI 도입을 미루지 말고,
계정부터 보안까지
맡기고 시작하세요.
게이트웨이 도입은 소프트웨어 구매가 아닙니다.
기관은 대시보드로 투명하게 관리하세요.
첫 상담에서는 사용 인원과 요건을 확인하고 도입 범위·일정을 안내합니다.
셋팅은 보통 1~3영업일입니다.